Cybercrime Curiosities Part 1: Der Fisch, der zu viel wusste
Jetons im Ozeanarium
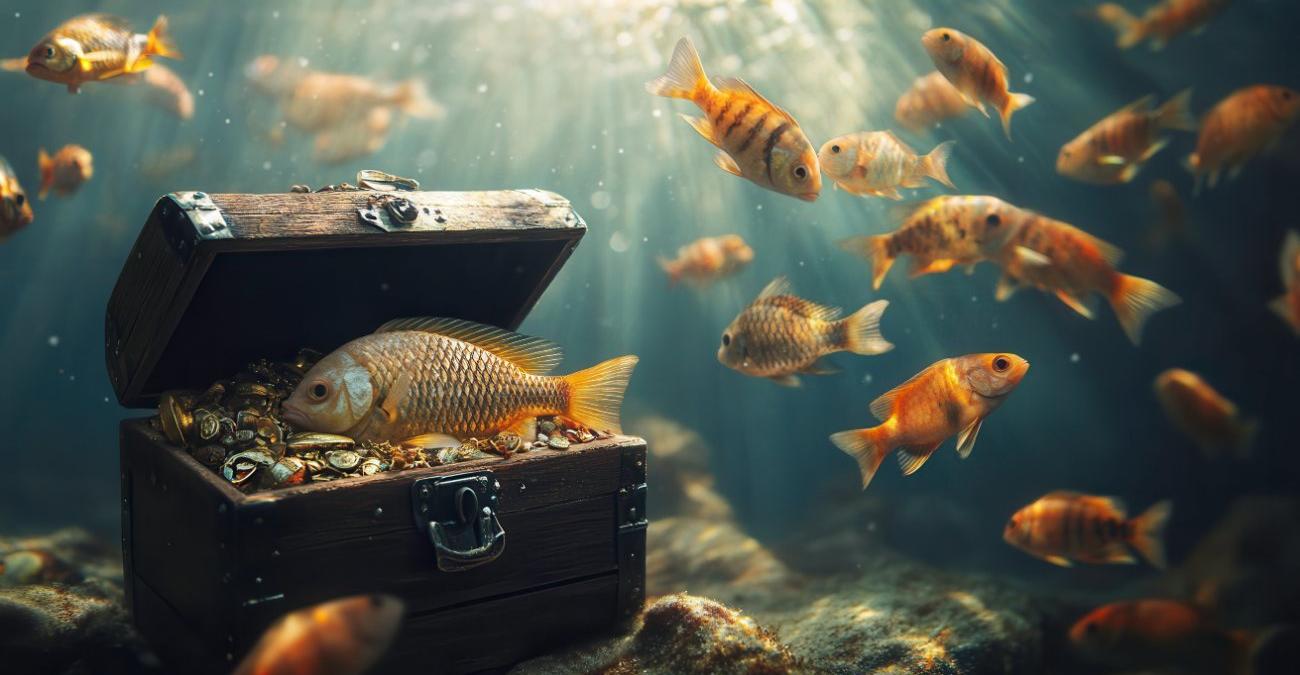
Stell dir eine Casino-Lobby vor, schillernd und aquaristisch, wie eine Mischung aus Las Vegas und einem Ozeanarium. Überall blinkten Lichter, Jetons klirrten, Gäste flanierten vorbei, und mittendrin: ein riesiges Aquarium. Majestätisch, sanft beleuchtet, voller exotischer Fische, die gemächlich ihre Runden ziehen.
Und genau an diesem schillernden Ort begann ein Hackerangriff, der später weltweit Schlagzeilen machte. Casino durch Aquarium gehackt, das klang damals wie ein schlechter Witz, war aber eine der realsten und skurrilsten Cyberattacken der letzten Jahre.
IoT-Gerät als Einfallstor
Das Casino in Nordamerika, dessen Name bis heute nicht veröffentlicht wurde, hatte in seiner Lobby ein „smartes“ Aquarium installiert. Die Technik dahinter war beeindruckend: Sensoren steuerten Temperatur, Salzgehalt, Wasserqualität, Beleuchtung und Fütterung. Alles war über das Internet verbunden, damit ein externer Dienstleister die Pflege übernehmen konnte. An Cybersecurity wurde dabei nicht gedacht.
Das Problem: Dieses Aquarium war ein IoT-Gerät, das unscheinbar wirkte, aber mehr Berechtigungen im Netzwerk hatte, als gut für das Casino war.
Casino durch Aquarium gehackt
Im Jahr 2017 tauchten Angreifer im Netzwerk des Casinos auf. Wie sie hineingekommen sind, ist so absurd wie genial: Sie fanden im smarten Aquarium-Thermostat eine Schwachstelle und nutzten genau das IoT-Gerät als Einstiegspunkt ins interne Netz.
Vermutlich lag es an einer Kombination aus Standard-Passwörtern, schlechter Firmware-Absicherung und zu großzügigen Netzwerkrechten. Jeder dieser Punkte wäre für sich schon gefährlich gewesen, zusammen waren sie das perfekte Rezept dafür, dass ein IoT-Gerät als Einfallstor dienen konnte.
Genau dieses Muster (kleine Lücke, großer Impact) zeigt sich auch in anderen realen Fällen, etwa bei einer kritischen Sicherheitslücke in ImageMagick, über die wir hier berichten: Webseiten-Sicherheit: Diese Lücke kann jede Website treffen.
Vom Fischbecken zur High-Roller-Datenbank
Sobald die Hacker das Aquarium unter ihrer Kontrolle hatten, bewegten sie sich ungehindert durch das Netzwerk. Am Ende stießen sie auf den heiligen Gral des Casinos: die High-Roller-Datenbank. Sie enthielt umfangreiche Daten der Kunden, die für Casinos besonders wertvoll waren: hohe Einsätze, persönliche Informationen, Kontaktdaten und finanzielle Details.
Die Angreifer entwendeten rund 10 Gigabyte Daten, und zwar nicht über einen Server, nicht über ein Terminal, sondern über das Aquarium selbst. Ein stilles Abfließen von Daten sozusagen: Paket für Paket, über ein IoT-Gerät als Einfallstor direkt zu einem Zielserver im Ausland.
Unsere IT-Services für branchenspezifische Anforderungen
Jedes Unternehmen hat individuelle Ansprüche an die Entwicklung und Betreuung von Software. TenMedia bietet maßgeschneiderte Dienstleistungen für alle Branchen.

Wie die IT-Abteilung den Hackerangriff bemerkte
Irgendwann fiel einem Analysten auf, dass ein eher unscheinbares Gerät, ein Thermostat, ungewöhnlich eifrig kommunizierte. Ein Gerät, das eigentlich nur melden sollte, ob die Fische frieren oder schwitzen, schickte Gigabytes an Daten nach draußen. Das schien leicht verdächtig.
Das Security-Team rekonstruierte den Weg der Angreifer zurück zum Ursprung. Der Fall über das kuriose IoT-Gerät als Einfallstor für Hacker wurde später im Global Threat Report von Darktrace aufgeführt und verbreitete sich wie ein Lauffeuer in der Sicherheitswelt.
Alltägliche Cyberfails könnt ihr in unserem IT-Podcast Weiche Ware entdecken. 🎧 Hört doch mal rein:
Jetzt als Podcast hören!
Warum dieser Cyberangriff uns bis heute fasziniert
Es gab viele Cyberangriffe in den letzten Jahren, aber wenige blieben so lange im Gedächtnis wie dieser. Das lag unter anderem an Folgendem:
- Weil das Bild so absurd war
Ein Aquarium als Hackerzugang passte nicht ins typische Bedrohungsszenario. - Weil smarte Geräte längst überall standen
Jeder hatte plötzlich das Gefühl: „Wenn Hacker über einen Thermostat ein Casino knacken können, was machen sie dann mit meinem smarten Türschloss?“ - Weil es auf Schwachstellen aufmerksam machte
Ein IoT-Gerät als Einfallstor war kein Einzelfall, sondern ein grundlegendes Problem moderner digitaler Infrastrukturen. - Weil die Geschichte sich wie ein Thriller las
Vom leise blubbernden Aquarium zu internationalen Datenabflüssen: Das war Stoff, den kein Drehbuchautor besser hätte erfinden können.
Wenn ein IoT-Gerät als Einfallstor dient: die Lehren aus dem Vorfall
Auch wenn dieser Angriff wie ein kurioser Zwischenfall wirkt, ist er eine Warnung an Unternehmen jeder Größe:
- Alles, was am Netz hängt, ist angreifbar
➤ Egal ob Drucker, Lampe oder Aquarium: Jedes IoT-Gerät kann ein Einfallstor für Hacker werden. - Netzwerke brauchen klare Grenzen
➤ IoT-Geräte gehören niemals ans gleiche Netz wie sensible Datenbanken. - Standard-Passwörter sind gefährlicher als jeder Hacker
➤ Viele IoT-Geräte kommen mit offenen Hintertüren. - Updates sind lebenswichtig
➤ Ein ungepatchtes Gerät ist wie ein offener Banktresor.
Wer wissen möchte, wie eine robuste und wirklich sichere IT-Infrastruktur aussehen kann, findet in unserem ausführlichen Leitfaden weitere praxisnahe Tipps: Sichere IT-Infrastruktur aufbauen? So geht’s!.
Fazit: Ein Cyber-Krimi mit echten Fischen
Der Fall „Casino durch Aquarium gehackt“ ist kein Mythos und keine Anekdote aus dem Darknet. Er war ein realer Vorfall, der zeigt, wie angreifbar selbst luxuriöse, streng abgesicherte Gebäude sind, wenn ein unscheinbares IoT-Gerät als Einfallstor übersehen wird.
Bleibt dran: Jeden Monat veröffentlichen wir eine neue Story, die zeigt, wie kreativ Cyberkriminelle werden können, und was wir alle daraus lernen können.


Maßgeschneiderte Lösungen für jede Branche
Wer wissen möchte, wie individuelle Branchensoftware konzipiert und umgesetzt wird, findet in unseren Projektreferenzen praxisnahe Beispiele.
Referenzprojekte entdeckenUnsere Projekte







Aktuelle Themen