IT-Notfallplan nach IT-Grundschutz: der Praxisleitfaden
IT-Notfallplan: Was der IT-Grundschutz verlangt und warum es jetzt zählt
Ein IT-Notfallplan definiert, was bei schwerwiegenden IT-Störungen passiert, von der ersten Alarmierung über die Schadensbegrenzung bis zur strukturierten Wiederherstellung. Im IT-Grundschutz ist er kein optionales Dokument, sondern zentraler Bestandteil des Bausteins DER.4 Notfallmanagement. Der Plan bildet zugleich das operative Kernstück des IT-Notfallmanagements, das eine Organisation systematisch auf schwerwiegende IT-Ausfälle vorbereitet. Wie dringend das Thema ist, zeigt eine gemeinsame Studie von BSI und Bitkom zum CrowdStrike-Vorfall 2024: Bei 12 Prozent der Unternehmen hat der bestehende Notfallplan nicht funktioniert, und zwei Drittel wollen ihren IT-Notfallplan seitdem entwickeln oder nachbessern. Der Leitfaden zum IT-Grundschutz ordnet den Notfallplan in den Gesamtrahmen der BSI-Methodik ein. Wer direkt zur praktischen Umsetzung springen möchte, findet den Abschnitt Schritt für Schritt umsetzen weiter unten.
Welche Rolle spielt der Baustein DER.4 im IT-Grundschutz?
Der Baustein DER.4 gehört zur Schicht „Detektion und Reaktion” im IT-Grundschutz-Kompendium. Er beschreibt die Anforderungen an ein funktionsfähiges Notfallmanagement, von der organisatorischen Verankerung über die Dokumentation kritischer Geschäftsprozesse bis hin zu regelmäßigen Übungen. Wichtig ist die Abgrenzung: DER.4 behandelt die Bewältigung schwerwiegender Ausfälle und die Wiederherstellung des Normalbetriebs. Er ergänzt damit DER.1 (Detektion von Sicherheitsvorfällen) und DER.2 (Security Incident Management), ersetzt diese Bausteine aber nicht. Die Anforderungen von DER.4 bilden die Grundlage für jeden IT-Notfallplan, der den Ansprüchen einer BSI-Grundschutz-Zertifizierung genügen soll. Die Auswahl und Priorisierung der relevanten IT-Grundschutz-Bausteine ist dabei ein wesentlicher Vorbereitungsschritt. Wer mit der IT-Grundschutz-Methodik noch nicht vertraut ist, findet dort eine kompakte Einführung in die Systematik des BSI.
IT-Notfallplan BSI-Grundschutz: Aufbau nach BSI-Standard 200-4
Der BSI-Standard 200-4 ist der methodische Rahmen für das Notfallmanagement im IT-Grundschutz. Er löst den älteren Standard 100-4 ab und führt drei Ausbaustufen ein, die es Organisationen ermöglichen, schrittweise ein belastbares Notfallmanagement aufzubauen, unabhängig vom aktuellen Reifegrad. Die sichere Softwareentwicklung nach IT-Grundschutz schafft dabei die technische Basis, auf der ein Wiederanlauf im Ernstfall überhaupt möglich ist.
Was sind die drei Ausbaustufen des BSI-Standard 200-4?
Der Standard unterscheidet drei Reifegrade für das Notfallmanagement. Welche Stufe passt, hängt von Größe, Kritikalität und Ressourcen der Organisation ab:
- Reaktiv-BCMS: Mindestanforderungen, also Meldekette, Krisenstab, Sofortmaßnahmen, vereinfachte BIA für ausgewählte zeitkritische Prozesse
- Aufbau-BCMS: Vollständige Methodik für einen zunächst eingeschränkten Kreis von Geschäftsprozessen, Wiederanlaufpläne, erste Notfallübungen
- Standard-BCMS: Vollständiges BCMS mit regelmäßigen Übungen, kontinuierlicher Verbesserung und ISO-22301-Kompatibilität
Der Einstieg über die Reaktiv-Stufe ist bewusst niedrigschwellig gehalten. Auch Organisationen mit begrenzten Ressourcen können so einen funktionsfähigen Notfallplan IT-Sicherheit aufbauen und diesen später systematisch erweitern. Seit 2026 überführt IT-Grundschutz++ die Notfallmanagement-Anforderungen zusätzlich in ein maschinenlesbares Format und ermöglicht automatisierte Compliance-Prüfungen. Ein ergänzender Blick auf die DSGVO-konforme Softwareentwicklung stellt sicher, dass Datenschutzanforderungen auch im Notfallkonzept berücksichtigt werden.
Was gehört in einen IT-Notfallplan nach BSI-Grundschutz?
Ein vollständiger IT-Notfallplan nach BSI-Grundschutz besteht aus mehreren Dokumenten, die zusammenwirken. Das Notfallvorsorgekonzept bildet den strategischen Rahmen, das Notfallhandbuch die operative Anleitung für den Ernstfall. Der IT-Notfallplan selbst ist das Bindeglied zwischen beiden. Gerade für Unternehmen bietet der Leitfaden zu IT-Grundschutz++ für Unternehmen einen strukturierten Rahmen, der die Notfallplanung integriert. Folgende Bestandteile sind nach BSI-Vorgabe erforderlich:
- Notfallorganisation: Krisenstab, Notfallbeauftragter, Rollen und Verantwortlichkeiten
- Kritische Geschäftsprozesse: Dokumentation der zeitkritischen Prozesse aus der Business Impact Analyse
- Meldekette: Wer informiert wen, auf welchem Kanal, in welcher Reihenfolge
- Sofortmaßnahmen: Erste Schritte zur Schadensbegrenzung unmittelbar nach Eintritt
- Wiederanlaufplan: Reihenfolge für den Notbetrieb, RTO je System
- Kommunikationsplan: Interne und externe Informationswege (Presse, Aufsichtsbehörden, Bürger)
- Eskalationsstufen: Klare Schwellenwerte, ab wann welche Maßnahmen greifen
Die BSI-Vorlage für das Notfallhandbuch nach BSI-Standard 200-4 liefert ein editierbares Grundgerüst, das als Ausgangspunkt dienen kann. Für Organisationen mit IT-Compliance-Anforderungen ist die Dokumentation nach BSI-Vorgabe zugleich ein Nachweis gegenüber Aufsichtsbehörden und Prüfern.
Notfallmanagement IT-Grundschutz: Schritt für Schritt umsetzen
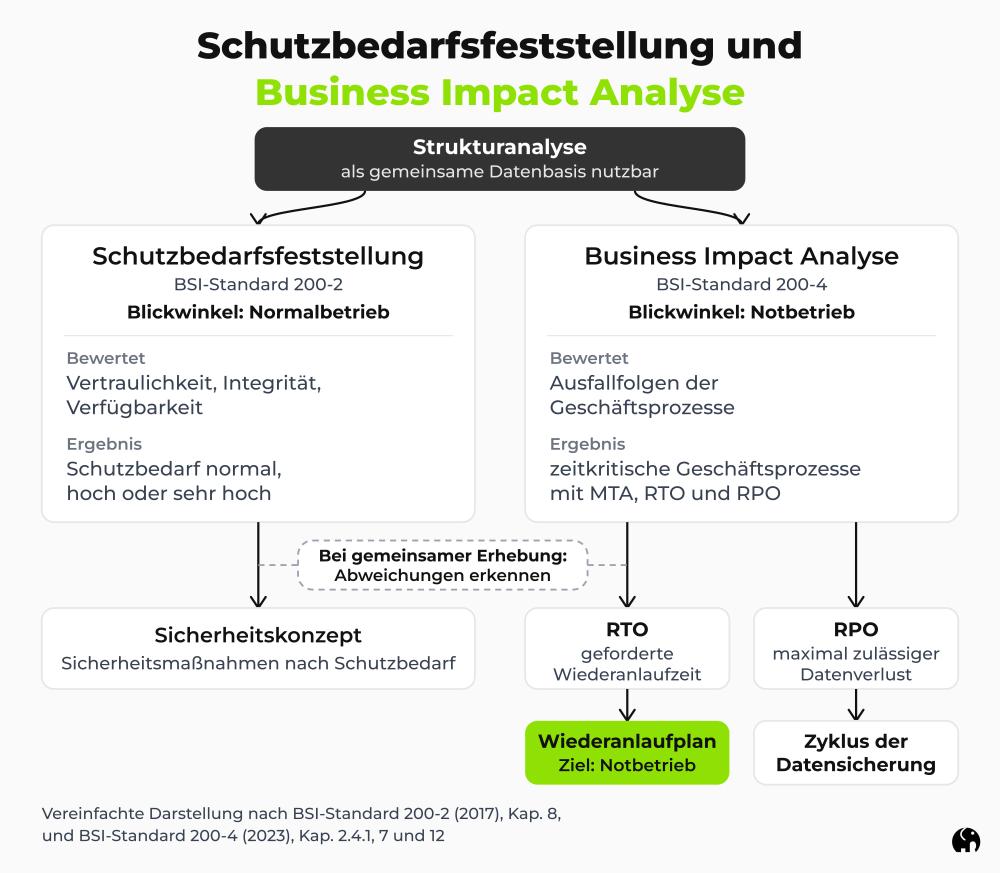
Die Umsetzung verbindet zwei BSI-Methoden: Die Schutzbedarfsfeststellung aus BSI-Standard 200-2 bewertet den Schutzbedarf der Assets im Normalbetrieb. Die Business Impact Analyse aus BSI-Standard 200-4 bewertet, welche Auswirkungen ein Ausfall auf die Geschäftsprozesse hat. Die Priorisierung für den Wiederanlaufplan und damit den Kern jedes IT-Notfallkonzepts liefert die BIA.
Wie hängen Schutzbedarfsfeststellung und Business Impact Analyse zusammen?
Die Schutzbedarfsfeststellung (BSI 200-2) klassifiziert IT-Systeme, Anwendungen und Daten nach Vertraulichkeit, Integrität und Verfügbarkeit, jeweils als normal, hoch oder sehr hoch (BSI, BSI-Standard 200-2 IT-Grundschutz-Methodik, 2017). Sie betrachtet den Normalbetrieb, ihr Ergebnis bestimmt die Sicherheitsmaßnahmen im Sicherheitskonzept. Die Business Impact Analyse (BIA) im BSI-Standard 200-4 bewertet dagegen, welche konkreten Folgen ein Ausfall für die Geschäftsprozesse hat, etwa finanziell, organisatorisch oder rechtlich. Sie betrachtet den Notbetrieb und ermittelt die zeitkritischen Geschäftsprozesse, die der IT-Notfallplan absichern muss.
Beide Analysen können die Strukturanalyse als gemeinsame Datenbasis nutzen. Werden sie mit denselben Schadensszenarien gemeinsam erhoben, lassen sich Abweichungen leichter erkennen. Solche Abweichungen sind normal, denn ein hoher Schutzbedarf macht eine Anwendung nicht automatisch zeitkritisch: Eine Anwendung kann im Normalbetrieb eine hohe Verfügbarkeit brauchen und für den Notbetrieb trotzdem entbehrlich sein (BSI, BSI-Standard 200-4 Business Continuity Management, 2023).
Aus der BIA ergibt sich je Geschäftsprozess die maximal tolerierbare Ausfallzeit (MTA). Abzüglich der Reaktionszeit bis zum Ausrufen des Notfalls folgt daraus die geforderte Wiederanlaufzeit (Recovery Time Objective, RTO). Sie ist die Vorgabe für den Wiederanlaufplan, der beschreibt, wie die ausgefallenen Ressourcen für den Notbetrieb ersetzt werden. Der maximal zulässige Datenverlust (Recovery Point Objective, RPO) legt fest, wie alt verfügbare Daten höchstens sein dürfen, und bestimmt den Zyklus der Datensicherung. Die BIA ist damit das Fundament, auf dem der Wiederanlaufplan und der gesamte IT-Notfallplan nach IT-Grundschutz aufgebaut werden.
Wiederanlaufplan und Meldekette aufbauen
Der Wiederanlaufplan legt fest, in welcher Reihenfolge IT-Systeme nach einem Ausfall in den Notbetrieb gebracht werden. Die Rückkehr in den Normalbetrieb regelt ein eigener Wiederherstellungsplan. Für den Wiederanlauf gelten die in der BIA definierten Recovery Time Objectives (RTO) als verbindliche Vorgabe. Jedes kritische System erhält eine Wiederanlaufpriorität, einen verantwortlichen Ansprechpartner und eine dokumentierte Vorgehensweise. Die Meldekette wiederum regelt die Kommunikation im Notfall:
👉 Wer meldet den Vorfall an wen? (erste Eskalation)
👉 Wer aktiviert den Krisenstab?
👉 Welche externen Stellen müssen informiert werden? (BSI, Aufsichtsbehörden, Dienstleister)
👉 Über welche Kanäle wird kommuniziert, wenn die IT selbst betroffen ist?
👉 Wer übernimmt die Kommunikation nach außen? (Presse, Öffentlichkeit)
Beide Dokumente müssen auch bei einem vollständigen IT-Ausfall verfügbar sein, in Papierform oder auf einem Offline-Medium. Eine NIS-2-Checkliste kann als ergänzende Orientierung dienen, um regulatorische Meldepflichten im Notfallkonzept abzubilden.
IT-Notfallplan in der Praxis: Testen, Aktualisieren, Verbessern
Ein Notfallplan IT-Sicherheit, der nie getestet wurde, ist im Ernstfall wertlos. Der IT-Grundschutz fordert regelmäßige Notfallübungen, um Schwachstellen in der Planung aufzudecken und die Handlungssicherheit aller Beteiligten zu stärken. Dabei unterscheidet der BSI-Standard 200-4 zwischen verschiedenen Übungsformaten, von der theoretischen Durchsprache bis zur Vollübung unter realen Bedingungen. Entscheidend ist, dass die IT-Notfallübung nicht als einmalige Pflichtübung verstanden wird, sondern als fester Bestandteil des kontinuierlichen Verbesserungsprozesses.
Turnus und Formate der Notfallübung
Der BSI-Grundschutz empfiehlt, den IT-Notfallplan mindestens einmal jährlich zu überprüfen und bei wesentlichen Änderungen an der IT-Infrastruktur sofort anzupassen. Für die Notfallübung selbst stehen verschiedene Formate zur Verfügung:
- Tabletop-Übung: Theoretische Durchsprache eines Szenarios mit dem Krisenstab
- Funktionstest: Einzelne Komponenten werden isoliert getestet (z. B. Backup-Wiederherstellung)
- Simulationsübung: Realitätsnahe Durchführung unter kontrollierten Bedingungen
- Vollübung: Alle Beteiligten agieren unter realen Bedingungen, höchster Erkenntnisgewinn
Je nach Ausbaustufe des BCMS reicht eine jährliche Tabletop-Übung als Einstieg (Reaktiv-BCMS). Organisationen mit Standard-BCMS sollten mindestens eine Simulationsübung pro Jahr durchführen und die IT-Notfallübung planen und dokumentieren, um Erkenntnisse systematisch in die Verbesserung des Notfallplans einfließen zu lassen.
Welche Sofortmaßnahmen definiert der IT-Grundschutz für den Notfall?
Die BSI-IT-Notfallkarte fasst die wichtigsten Sofortmaßnahmen kompakt zusammen und sollte an jedem Arbeitsplatz sichtbar aushängen. Im Kern geht es darum, Schäden einzugrenzen und Beweismittel zu sichern, bevor mit der Wiederherstellung begonnen wird. Der IT-Grundschutz definiert dafür eine klare Reihenfolge: Vorfall erkennen und melden, betroffene Systeme isolieren, Krisenstab aktivieren, Lage bewerten, Sofortmaßnahmen einleiten. Erst danach folgt der Wiederanlauf nach dem dokumentierten Plan. Professionelle Cybersecurity-Maßnahmen ergänzen den Notfallplan um präventive Schutzschichten, die den Eintritt schwerwiegender Szenarien von vornherein reduzieren.
Erfolgsfaktoren für einen belastbaren IT-Notfallplan
Aus der Praxis zeigen sich vier Kriterien, die darüber entscheiden, ob ein IT-Notfallplan im Ernstfall tatsächlich trägt:
- Aktualität: Regelmäßige Überprüfung, Anpassung bei Infrastrukturänderungen
- Vollständigkeit: Alle kritischen Abhängigkeiten und Ressourcen erfasst
- Zugänglichkeit: Plan auch bei totalem IT-Ausfall verfügbar (Papier, Offline-Medium)
- Verankerung: Notfallmanagement ist Leitungsaufgabe, nicht IT-Randthema
Wer einen IT-Notfallplan nach BSI-Grundschutz erstellen will, findet im BSI-Standard 200-4 sowohl den methodischen Rahmen als auch konkrete Vorlagen und Hilfsmittel für die Umsetzung. Die Business Impact Analyse liefert dabei die Datenbasis, auf der das gesamte Notfallvorsorgekonzept aufbaut, priorisiert, nachvollziehbar und auditierbar.
FAQs