NIS-2 im verarbeitenden Gewerbe: Pflichten für Fertigungsbetriebe
NIS-2 im verarbeitenden Gewerbe: wer erfasst ist
Das verarbeitende Gewerbe, also Betriebe, die aus Material und Teilen neue Waren herstellen, stellt die meisten NIS-2-Registrierungen: 4.095 bis zum 30. Juni 2026, mehr als jeder andere Sektor (BSI, NIS-2 in Zahlen).
NIS-2 im verarbeitenden Gewerbe bezeichnet die Pflichten zur Cybersicherheit, die das BSI-Gesetz seit dem 6. Dezember 2025 Herstellern bestimmter Waren auferlegt. Erfasst sind Maschinenbau, Elektrotechnik, Elektronik und Optik, Fahrzeugbau und die Herstellung von Medizinprodukten, sofern ein Unternehmen mindestens 50 Beschäftigte hat oder Jahresumsatz und Bilanzsumme jeweils über 10 Millionen Euro liegen. Solche Unternehmen gelten als wichtige Einrichtungen.
Die europäische NIS-2-Richtlinie teilt die NIS-2-Sektoren in zwei Gruppen, die das BSI-Gesetz (BSIG) als Anlage 1 und Anlage 2 übernimmt. Ob ein Produkt für die Versorgung des Landes kritisch ist, spielt für NIS-2 im verarbeitenden Gewerbe deshalb keine Rolle.
Sechs Branchen der NIS-2 Anlage 2
Die Zuordnung folgt der amtlichen Wirtschaftszweig-Systematik NACE. Ein Hersteller von Pumpen fällt ebenso darunter wie einer von Kaffeemaschinen oder Fahrrädern, solange die Größe stimmt. Für NIS-2 in der Herstellung von Waren nennt das Gesetz diese Branchen:
- Medizinprodukte und In-vitro-Diagnostika
- Datenverarbeitungsgeräte, Elektronik und Optik (NACE 26)
- elektrische Ausrüstungen (NACE 27)
- Maschinenbau (NACE 28)
- Kraftwagen und Kraftwagenteile (NACE 29)
- sonstiger Fahrzeugbau wie Schiffe, Bahnen, Luftfahrt (NACE 30)
Metallerzeugnisse (NACE 25) wie bei einer Lohnfräserei, Kunststoffwaren und Möbel fehlen in dieser Liste, Chemie und Lebensmittel bilden in der NIS-2 Anlage 2 eigene Sektoren. Welche Nachweise sie ihren Kunden trotzdem schuldet, klärt der Abschnitt Zulieferer ohne eigene Pflicht.
Wenn die Fertigung nur Nebensache ist
Stellt ein Handelsunternehmen nebenbei in kleinem Umfang Geräte her, kann diese Tätigkeit bei der Zuordnung zur NIS-2 Anlage 2 außer Betracht bleiben. § 28 Abs. 3 BSIG lässt Geschäftstätigkeiten unberücksichtigt, die im Verhältnis zum gesamten Geschäft vernachlässigbar sind. Als Anhaltspunkte nennt das BSI Beschäftigte, Umsatz und Bilanzsumme.
Ab wann ein Betrieb der NIS-2 Anlage 2 erfasst ist
Für NIS-2 im verarbeitenden Gewerbe zählt ein Betrieb ab 50 Beschäftigten oder ab einem Jahresumsatz und einer Jahresbilanzsumme von jeweils über 10 Millionen Euro (Bundesrecht, BSI-Gesetz § 28, 2025). Ein Betrieb mit 40 Beschäftigten und 12 Millionen Euro Umsatz fällt also nur darunter, wenn auch seine Bilanzsumme 10 Millionen Euro übersteigt. Die Prüfung der NIS-2-Schwellenwerte nimmt das BSI niemandem ab, und deshalb beginnt die IT-Compliance eines Fertigers bei der eigenen Einstufung.
Wird ein großer Maschinenbauer besonders wichtig?
Auch mit 1.000 Beschäftigten bleibt ein Fertiger in aller Regel eine wichtige Einrichtung. Die Schwelle von 250 Beschäftigten oder 50 Millionen Euro Umsatz und 43 Millionen Euro Bilanzsumme gilt nach § 28 Abs. 1 BSIG nur für NIS-2-Sektoren aus Anlage 1 wie Energie oder Gesundheit, nicht für die NIS-2 Anlage 2. Für das verarbeitende Gewerbe unter NIS-2 wird ein Betrieb erst besonders wichtig, wenn er eine kritische Anlage im Sinne von NIS-2 und KRITIS betreibt.
Die Tabelle zeigt die NIS-2-Bußgelder nach § 65 BSIG für die drei Fälle, die bei Fertigern vorkommen:
| Fall | Einstufung | Bußgeld bis |
|---|---|---|
| ab Schwellenwert | wichtig | 7 Mio. Euro |
| kritische Anlage | besonders wichtig | 10 Mio. Euro |
| unter Schwellenwert | nicht erfasst | kein NIS-2-Bußgeld |
Über 500 Millionen Euro Gesamtumsatz gelten stattdessen 1,4 beziehungsweise 2 Prozent davon.
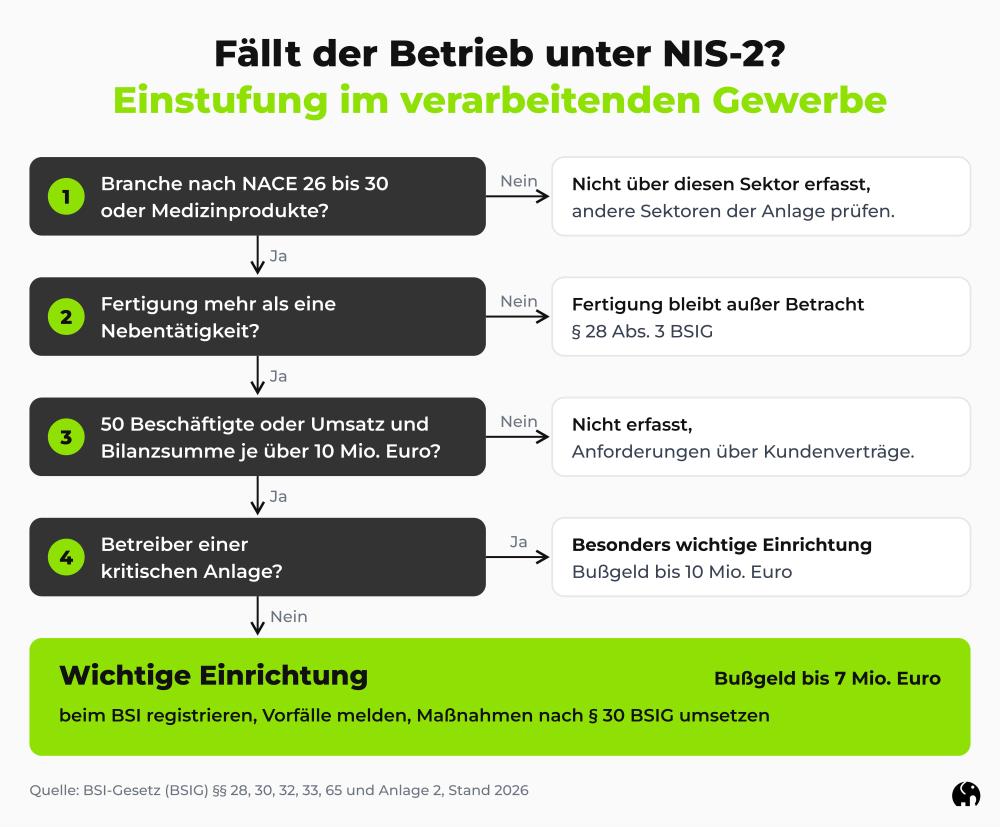
Die Einstufung für NIS-2 im verarbeitenden Gewerbe lässt sich in vier Fragen zusammenfassen. Gehört ein Betrieb zu NACE 26 bis 30 oder zu den Medizinprodukten, ist die Fertigung mehr als eine Nebentätigkeit und erreicht er die Schwellenwerte, ist er eine wichtige Einrichtung. Er registriert sich dann beim BSI, meldet Vorfälle und setzt die Maßnahmen nach § 30 BSIG um. Betreibt er zusätzlich eine kritische Anlage, wird er besonders wichtig. Scheitert er an der Branche, lohnt der Blick auf die übrigen Sektoren der Anlage, und unter den Schwellenwerten kommen die Anforderungen über Kundenverträge.
Registrierung, Meldung, Leitung: was sofort gilt
Eine Übergangsfrist gibt es nicht. Seit dem 6. Dezember 2025 gelten die Registrierung beim Bundesamt für Sicherheit in der Informationstechnik (BSI), die Meldung erheblicher Sicherheitsvorfälle und die Verantwortung der Geschäftsleitung unmittelbar. Bei NIS-2 im verarbeitenden Gewerbe fängt ein Betrieb, der erst jetzt eine NIS-2-Betroffenheitsprüfung macht, deshalb nicht von vorn an, sondern holt nach.
Was gilt, wenn die NIS-2-Registrierung versäumt wurde?
Für Einrichtungen, die schon bei Inkrafttreten betroffen waren, endete die Frist am 6. März 2026. Nachgeholt wird in zwei Schritten: zuerst ein Zugang bei „Mein Unternehmenskonto” mit dem ELSTER-Organisationszertifikat, danach der Eintrag im BSI-Portal.
Eine fehlende Registrierung nach dem NIS2UmsuCG ist eine Ordnungswidrigkeit nach § 65 BSIG, und das BSI kann sie nach § 33 Abs. 3 auch selbst vornehmen.
Meldefristen bei einem Ausfall in der Fertigung
Ein Angriff, der die Produktion stoppt, verursacht eine schwerwiegende Betriebsstörung. Solche Störungen nennt das BSI als Beispiel für einen erheblichen Sicherheitsvorfall, und ab Kenntnis laufen nach § 32 BSIG feste Fristen:
- binnen 24 Stunden: frühe Erstmeldung mit Verdacht auf Angriff
- binnen 72 Stunden: Meldung mit erster Bewertung
- auf Ersuchen des BSI: Zwischenmeldung zum Stand
- einen Monat nach der Meldung: Abschlussmeldung mit Ursache
Wann genau ein Vorfall erheblich ist, hat das BSI für NIS-2 im verarbeitenden Gewerbe noch nicht abschließend festgelegt. Eine interne Regel, ab welcher Ausfallzeit gemeldet wird, verhindert, dass die erste Frist in der Diskussion darüber verstreicht.
Was die Geschäftsleitung selbst tun muss
Nach § 38 BSIG setzt die Geschäftsleitung die Maßnahmen zum Risikomanagement um, überwacht sie und nimmt regelmäßig an Schulungen teil. Verletzt sie diese Pflichten schuldhaft, haftet sie dem eigenen Unternehmen nach Gesellschaftsrecht, und das macht die NIS-2-Haftung zu einer Frage der Unternehmensführung. Auch bei ausgelagerter IT bleibt die Steuerung bei ihr, denn Verträge mit Dienstleistern ersetzen die eigene Verantwortung nicht.
Produktions-IT im Risikomanagement nach § 30 BSIG
§ 30 BSIG verlangt mindestens zehn Maßnahmen, von der Risikoanalyse über Notfallpläne bis zur Mehr-Faktor-Anmeldung. Sie gelten für alle informationstechnischen Systeme, die ein Betrieb für seine Leistung nutzt. Bei NIS-2 in der Industrie betrifft das vor allem die Produktions-IT, die eigene Software zwischen ERP und Maschine und die Dokumentation, mit der die Umsetzung später belegt wird.
Leitstand, Maschinendaten und Steuerung gehören dazu
Bei NIS-2 im verarbeitenden Gewerbe endet die Pflicht nicht an der Tür zur Halle. Leitstand, Betriebsdatenerfassung und vernetzte Steuerungen gehören zur Produktions-IT, mit der ein Fertiger seine Waren herstellt, und fällt die Feinplanung aus, steht die Fertigung. Laut der Bitkom-Studie Wirtschaftsschutz 2026 waren 23 Prozent der Unternehmen von physischer Sabotage an Produktionssystemen oder Betriebsabläufen betroffen oder vermuten es.
Verbindungen kennen und dokumentieren
Ein Leitfaden des britischen NCSC, an dem das BSI mitgearbeitet hat, nennt seit September 2025 fünf Prinzipien der OT-Sicherheit, also für die Technik, die Maschinen steuert. Zwei davon betreffen die Produktions-IT unmittelbar: alle Verbindungen kennen und dokumentieren und die Risiken über Drittanbieter festhalten. Eine vergessene Fernwartung ist genau so eine Verbindung.
Eigene Software zwischen ERP, MES und Maschine
Folgenreich ist § 30 Abs. 2 Nr. 5 BSIG: Sicherheit bei Erwerb, Entwicklung und Wartung von Systemen, einschließlich des Umgangs mit Schwachstellen. Das gilt auch für die Anwendung, die Aufträge aus dem ERP an das MES übergibt oder Maschinendaten zurückmeldet. Für NIS-2 im verarbeitenden Gewerbe stellen sich zu solcher Software vier Fragen:
❓ Welche Stelle spielt Sicherheitsupdates der Bibliotheken ein? ❓ Wie schnell wird eine bekannte Schwachstelle geschlossen? ❓ Welche Konten dürfen sich an der Schnittstelle anmelden? ❓ Wo ist dokumentiert, welche Daten in welche Richtung fließen?
Fehlt eine Antwort, liegt die Lücke nicht in der Maschine, sondern in der Software dazwischen. Geschlossen wird sie mit Cybersecurity auf der Ebene der Anwendung, also mit Härtung, einem Rechtekonzept und Updates im laufenden Betrieb.
Dokumentieren ab sofort, nachweisen auf Anforderung
Anders als ein KRITIS-Betreiber muss eine wichtige Einrichtung ihre Maßnahmen nicht von sich aus belegen. Ein Nachweis wird erst fällig, wenn das BSI ihn anordnet (BSI, FAQ zu NIS-2, 2026). Die Dokumentation selbst verlangt § 30 Abs. 1 BSIG aber ab sofort, und ihr Fehlen ist ein eigener Bußgeldtatbestand. Ein Zertifikat nach ISO/IEC 27001 erleichtert den Nachweis, muss aber gegen die Maßnahmen aus § 30 geprüft werden.
Lieferkette: NIS-2 im verarbeitenden Gewerbe von zwei Seiten
Die Lieferkette wirkt bei NIS-2 in der Industrie in beide Richtungen. Als wichtige Einrichtung steuert ein Betrieb die Sicherheit seiner eigenen Dienstleister und Zulieferer. Als Zulieferer eines größeren Kunden bekommt er dessen Anforderungen auch dann, wenn er selbst unter den NIS-2-Schwellenwerten bleibt.
Zulieferer ohne eigene Pflicht
Ein Betrieb mit 35 Beschäftigten und 6 Millionen Euro Umsatz muss sich nicht registrieren. Sein Kunde muss aber nach § 30 Abs. 2 Nr. 4 BSIG seine Lieferkettensicherheit sicherstellen und gibt Anforderungen weiter. Das BSI nennt dafür Vereinbarungen zu Risikomanagement, Vorfallbewältigung und Patchmanagement. Für Zulieferer bedeutet NIS-2 im verarbeitenden Gewerbe deshalb eine Pflicht aus dem Vertrag, nicht aus dem Gesetz.
Bitkom-Präsident Dr. Ralf Wintergerst sagte im August 2026 zur Studie Wirtschaftsschutz 2026: „Wer die eigenen Schutzmaßnahmen vernachlässigt, gefährdet andere. Wer sein Unternehmen schützen will, muss physische und digitale Sicherheit gemeinsam angehen und sollte auch seine Partner in die Pflicht nehmen“ (Bitkom, Presseinformation zur Studie Wirtschaftsschutz 2026, 2026).
Dienstleister des eigenen Betriebs
Wartet ein externer Anbieter die Fertigungssoftware, gehört dieses Verhältnis zur Lieferkettensicherheit nach § 30 Abs. 2 Nr. 4. Im Vertrag tragen vor allem ein dokumentierter Prozess für Sicherheitsupdates, eine feste Frist für kritische Schwachstellen, personengebundene Zugänge und ein Meldeweg an den Auftraggeber. Dieselben Punkte erhalten Lieferanten als NIS-2-Anforderungen an Softwareanbieter.
Hinweis: Dieser Beitrag dient der allgemeinen Information und stellt keine Rechtsberatung dar. Für verbindliche Auskünfte zu regulatorischen Anforderungen empfehlen wir die Konsultation einer spezialisierten Rechtsberatung.