BSI TR-03161: was die Entwicklung einer Gesundheits-App liefern muss
BSI TR-03161 als Voraussetzung für das DiGA-Verzeichnis
Laut Herstellerverband SVDGV verlängert die Pflichtzertifizierung das Antragsverfahren einer DiGA von geplanten drei auf mindestens neun Monate. TR steht für Technische Richtlinie, also einen Katalog von Prüfanforderungen.
Die BSI TR-03161 ist eine Technische Richtlinie des Bundesamts für Sicherheit in der Informationstechnik mit Sicherheitsanforderungen an Anwendungen im Gesundheitswesen. Sie gliedert sich in drei Teile für mobile Anwendungen, Web-Anwendungen und Hintergrundsysteme. Eine neutrale Prüfstelle prüft die Anwendung gegen diese Anforderungen, das BSI bestätigt das Ergebnis mit einem Zertifikat. Für digitale Gesundheits- und Pflegeanwendungen (DiGA und DiPA) ist dieses Zertifikat gesetzlich vorgeschrieben.
Zwei Stichtage für den Nachweis
Seit dem 1. Januar 2025 müssen Hersteller die Datensicherheit nach § 139e Absatz 10 SGB V mit einem Zertifikat nach BSI TR-03161 nachweisen, für digitale Pflegeanwendungen gilt über § 78a SGB XI dasselbe. Seit dem 1. Juli 2025 ist ein Antrag ohne Zertifikat formal unvollständig (BfArM, DiGA-Leitfaden Version 3.6, 2025). Was oft DiGA-Zulassung heißt, ist rechtlich die Aufnahme in das Verzeichnis, und sie scheitert ohne Zertifikat schon an der Vollständigkeit. Das gilt auch für eine Fast-Track-DiGA in der vorläufigen Erprobung.
Was die Richtlinie für die Entwicklung bedeutet
Die TR-03161 des BSI stellt Anforderungen an jede Schicht einer Gesundheits-App, und damit wird sie zu einer Frage der App-Entwicklung statt der Zulassungsabteilung. Neben der Anwendung auf dem Smartphone gehören meist ein Server für die Gesundheitsdaten und eine Weboberfläche für die Verwaltung dazu. Jede dieser Schichten vergrößert den Prüfumfang.
Schon eine native App für iOS und Android mit eigenem Hintergrundsystem fällt unter zwei Teile der BSI TR-03161, eine Weboberfläche bringt den dritten dazu. Eine nachträglich ergänzte Weboberfläche berührt damit ein erteiltes Zertifikat. Auch die Kosten späterer Updates hängen an dieser Entscheidung. Für die TR-03161-Zertifizierung neuer App-Versionen gibt es zwei Verfahren und seit 2026 einen dritten Weg über den Entwicklungsprozess.
TR-03161-Anforderungen an App, Web und Backend
Welche TR-03161-Anforderungen greifen, bestimmt der Aufbau der Anwendung: die App allein, die App mit eigenem Server oder zusätzlich eine Weboberfläche für die Verwaltung. Dazu kommen gesetzliche Vorgaben für den Cloud-Betrieb und allein für die App auf dem Smartphone elf eigene Prüfaspekte.
Welche Teile prüft die TR-03161 bei eigenem Backend?
Eine mobile Anwendung wird laut BSI grundsätzlich nach Teil 1 geprüft. Verfügt sie über ein Hintergrundsystem, kommt Teil 3 hinzu, weil sich die Sicherheit der App ohne ihren Server nicht beurteilen lässt. Bei einer medizinischen App, die Messwerte oder Therapiepläne mit einem Server abgleicht, sind deshalb zwei Teile im Spiel.
Web-Frontend und Admin-Zugang bringen Teil 2
Teil 2 kommt hinzu, wenn die App ein Web-Frontend oder sicherheitsrelevante Funktionen über eine Web-Schnittstelle hat. Als Beispiele nennt das BSI einen Admin-Zugang und das Zurücksetzen des Passworts. Liegen solche Funktionen in einer Oberfläche neben der DiGA-App, gehört diese Web-App in die Prüfplanung.
Cloud-Betrieb nur mit C5-Testat
Läuft das Hintergrundsystem in einer Cloud, greift zusätzlich § 393 SGB V. Gesundheitsdaten dürfen dort nur verarbeitet werden, wenn ein aktuelles C5-Testat vorliegt, also ein Nachweis nach dem Cloud-Prüfkatalog des BSI. Zulässig ist auch ein Testat oder Zertifikat nach einem Standard mit vergleichbarem oder höherem Sicherheitsniveau. Welche Standards das sind, kann das Bundesgesundheitsministerium per Rechtsverordnung festlegen. Für die Wahl der Plattform bleibt das C5-Testat der Maßstab.
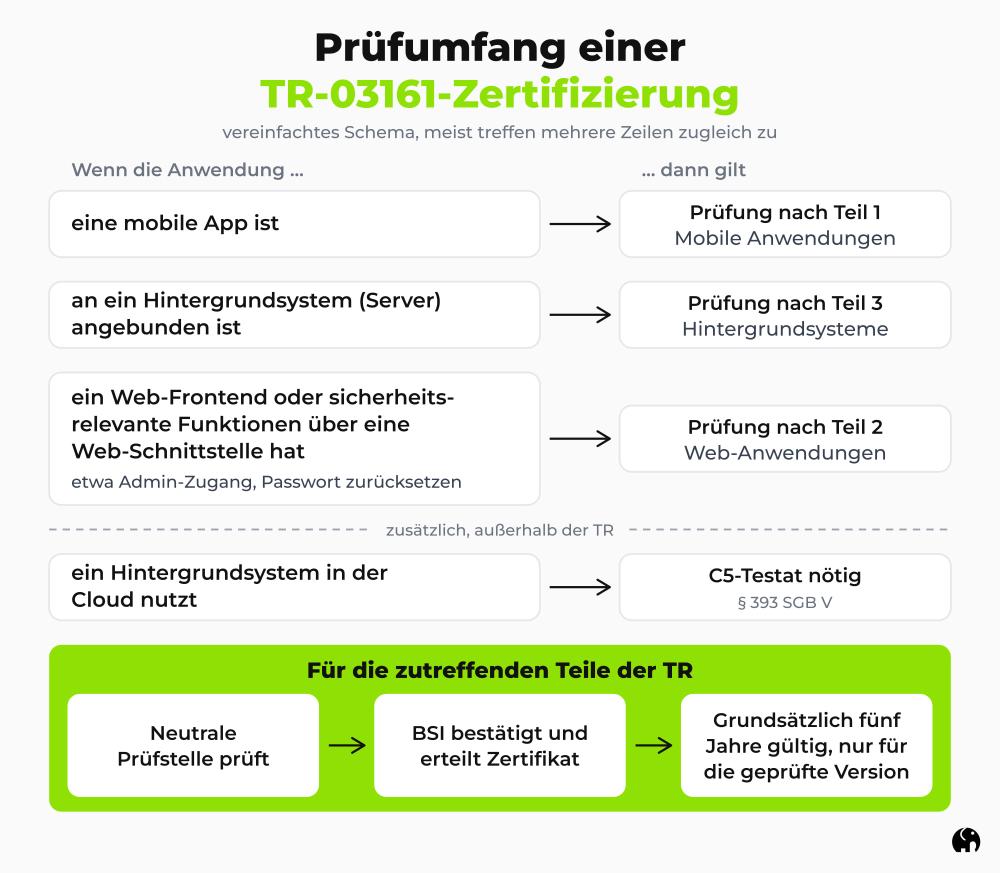
Die zutreffenden Teile prüft eine neutrale Prüfstelle, danach erteilt das BSI das Zertifikat, das grundsätzlich fünf Jahre und nur für die geprüfte Version gilt.
Elf Prüfaspekte für mobile Anwendungen
Die TR-03161 Teil 1 für mobile Anwendungen liegt seit März 2024 in Version 3.0 vor. Sie orientiert sich unter anderem am Mobile AppSec Verification Standard (MASVS). Die elf Prüfaspekte sind:
- Anwendungszweck
- Architektur
- Quellcode
- Drittanbieter-Software
- kryptografische Umsetzung
- Authentisierung und Authentifizierung
- Datenspeicherung und Datenschutz
- kostenpflichtige Ressourcen
- Netzwerkkommunikation
- plattformspezifische Interaktionen
- Resilienz
Hinter diesen TR-03161-Anforderungen stehen Produktentscheidungen. Ein Analysewerkzeug ist Drittanbieter-Software und berührt zugleich den Anwendungszweck: Die Weitergabe an Dienste mit dem Hauptzweck Werbung verbietet die Technische Richtlinie TR-03161 generell.
TR-03161 als Maßstab für eine beauftragte App
Pflicht ist das Zertifikat nur für DiGA und DiPA. Das BSI sieht die TR-03161 aber auch als Maßstab für Anwendungen, die sensible Daten verarbeiten oder speichern. Ein Krankenhaus, das ein Patientenportal beauftragt, kann sie deshalb als Prüfgrundlage in den Vertrag schreiben.
Was muss die Entwicklung vor der Prüfung liefern?
Vor dem Prüfstart legt der Hersteller Unterlagen vor, die zeigen, wie die TR-03161-Anforderungen im Code umgesetzt sind. Den größten Teil davon erstellt die Entwicklung. Wie früh die Prüfstelle dazukommt, entscheidet über den Zeitpunkt der Befunde. Am deutlichsten stoßen Sicherheit und Bedienbarkeit bei der Anmeldung zusammen.
Dokumentation je Prüfaspekt
Nach Teil 1 der BSI TR-03161 dokumentiert der Hersteller für jeden Prüfaspekt, wie die Implementierung die TR-03161-Anforderungen sicherstellt (BSI, TR-03161 Teil 1 Version 3.0, 2024). Diese Dokumentation gehört zu den Nachweis- und Dokumentationspflichten. Ergänzend kann er Aussagen mit Verweis auf die Stelle im Quellcode machen. Vor dem Prüfstart liegen idealerweise vor:
- Beschreibung von Zweck und Architektur
- Aussage je Prüfaspekt mit Codeverweis
- Liste der Drittanbieter-Software mit Version
- Konzept für Schlüssel und Verschlüsselung
- Sicherheitskonzept mit Übergangsfristen für Updates
- Produktivversion ohne Debug-Reste und Test-URLs
Fremde Bibliotheken müssen dabei in der neuesten oder der davor erschienenen Version eingebunden sein. Ein Team, das Security by Design von Beginn an umsetzt, erstellt diese Unterlagen nebenher, nachträglich werden sie zu einem eigenen Projekt.
Entwicklungsbegleitend prüfen statt am Ende
Bei der Wundversorgungs-App WundFit begleitete die Prüfstelle secuvera die Entwicklung, Ende 2025 schloss das BSI die TR-03161-Zertifizierung ohne Auflagen ab. Die Herstellerin 4L Health sieht darin Sicherheit ab dem Entwurf belegt: „Die Zertifizierung nach BSI TR-03161 bestätigt, dass wir diesen Anspruch bei WundFit von Beginn an in die technische Architektur integriert haben.“ (Diana Suikat, Geschäftsführerin der 4L Health GmbH, Pressemitteilung „Medizinprodukt WundFit erfolgreich nach BSI TR-03161 zertifiziert“, 2026).
Zwei-Faktor-Authentisierung bei DiGA
Für die Anmeldung verlangt die BSI TR-03161 zwei Faktoren aus unterschiedlichen Kategorien, also Wissen, Besitz oder ein körperliches Merkmal. § 139e Absatz 10 SGB V erlaubt Versicherten, nach umfassender Information in ein Verfahren mit niedrigerem Sicherheitsniveau einzuwilligen. Das BSI ordnet sie so ein, teils mit Bedingungen:
☝ auch ohne Einwilligung: Karten-PIN von eGK oder Personalausweis
☝ auch ohne Einwilligung: Gerätebindung mit asymmetrischer Verschlüsselung
☝ auch ohne Einwilligung: PIN oder Passwort des Geräts
☞ nur mit Einwilligung: Passkey nach FIDO2
☞ nur mit Einwilligung: Authenticator-App mit Einmalcode
☞ nur mit Einwilligung: Biometrie
☞ nur mit Einwilligung: Benutzername und Passwort
Einmalcodes per E-Mail oder SMS sind in keinem Fall zulässig.
BSI TR-03161 im Betrieb: Updates, Kosten und Dauer
Nach der Erteilung verschiebt sich die Arbeit vom Prüfen zum Erhalten des Zertifikats, denn Sicherheitslücken und App-Stores verlangen laufend neue Versionen. Wie ein Hersteller Updates und Zertifikat zusammenbringt, bestimmt die laufenden Kosten der Zertifizierung und die Zeit bis zum nächsten Release.
TR-03161-Zertifizierung für jede neue App-Version
Weil die Gültigkeit eines TR-03161-Zertifikats an der geprüften Version hängt, erzeugt jede Änderung eine neue Version, für die das Zertifikat zunächst nicht gilt. Gleichzeitig verlangt Teil 1, Sicherheitsupdates zeitnah auszuliefern und veraltete Versionen nach einer Übergangsfrist zu sperren. Update-Pflicht und Versionsbindung ziehen also in entgegengesetzte Richtungen. Dazu kommen die Fristen der App-Stores, die eigene Updates erzwingen.
Maintenance oder Re-Zertifizierung
Ist ausgeschlossen, dass eine Änderung die Konformität mit der BSI TR-03161 berührt, erweitert ein Maintenance-Verfahren das Zertifikat auf die neue Version. Andernfalls folgt eine Re-Zertifizierung. Welcher Weg gilt, entscheidet die Zertifizierungsstelle anhand von Änderungsdokumentation und Auswirkungsanalyse des Herstellers.
BSI TR-03185 als Weg für Updates
Seit 2026 läuft beim BSI ein Verfahren, das die Produktzertifizierung nach der Technischen Richtlinie 03161 flexibler macht. Hersteller mit einem nach der BSI TR-03185 zertifizierten Entwicklungsprozess können Updates unter definierten Voraussetzungen ohne erneute Produktprüfung bereitstellen. Das erste Zertifikat dieser Art gibt es seit September 2026. Geprüft wird dann der Prozess hinter den Releases.
Kosten und Dauer einer TR-03161-Zertifizierung
Laut BSI setzen sich die Kosten einer TR-03161-Zertifizierung aus dem Preis, den jede Prüfstelle selbst festlegt, und den Gebühren des BSI zusammen. Beträge nennt das BSI nicht. In die Planung einer DiGA gehören:
- Angebot der Prüfstelle
- Aufwand der Entwicklung für Unterlagen und Befunde
- Nachprüfung bei sicherheitsrelevanten Änderungen
- Studie für den Nachweis des Nutzens
Das Zertifikat ist nur eine Hürde: Bis Ende 2025 kamen laut GKV-Spitzenverband 74 Anwendungen in das Verzeichnis, 16 davon wurden mangels Nutzennachweis wieder gestrichen.
Planung vom ersten Sprint an
Eine DiGA entwickeln zu lassen, heißt deshalb, TR-03161-Zertifizierung, Studie und Betrieb in einem Plan zu führen. TenMedia entwickelt seit 2011 Apps für iOS und Android samt eigenem Hintergrundsystem, darunter den Sprachassistenten Gigaaa mit über 200 API-Endpunkten. Für eine Gesundheits-App entstehen Architektur, Dokumentation und Hosting auf Azure oder AWS mit Serverstandort Deutschland von Beginn an entlang der Prüfaspekte. Ein Mobile-Application-Pentest nach dem Penetrationstest-Konzept des BSI kann Schwachstellen vor dem Prüftermin aufdecken, das Zertifikat erteilt allein das BSI.
FAQs